Свијет


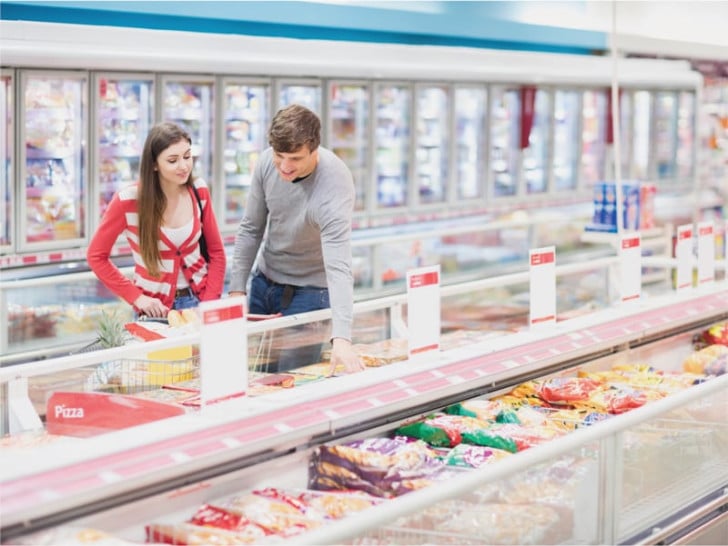 Фото: Детаљи хакерског напада без преседана: Како је онеспособљен расхладни систем широм Француске
ПАРИЗ - Велики кибернетички напад погодио је расхладне системе у стотинама француских супермаркета. Хакери су даљински мијењали поставке фрижидера и замрзивача, а у неким трговинама температура је подигнута чак на 50 степени Целзијуса.
Велике количине свјеже и замрзнуте хране морале су да буду бачене, а француско тужилаштво потврдило је и случајеве избијања пожара усљед досад незабиљеженог напада на системе познатих трговаца, пише Политика.
Погођене су продавнице неколико највећих француских малопродајних ланаца, међу којима су „Интермарше“, „Карфур“, „Монопри“ и „Коператив У“.
Како преноси портал „Пословни“, француска Национална агенција за сајбер-безбједност (АНССИ) покренула је истрагу, а случај истражује и државно одјељење за сајбер-криминал у Паризу.
Медији наводе да се напад догодио прошле седмице током ноћи. Хакери су преузели контролу над повезаним системима који управљају фрижидерима и замрзивачима у око 150 продавница компаније „Ле Мускетер“, власника ланца „Интермарше“, повећали температуру на 50 степени Целзијуса, а трговци су такво стање затекли шест сати касније, односно ујутру, када су радње отворене.
Због могућег здравственог ризика сва погођена свјежа и замрзнута храна морала је да буде бачена. „Карфур“ је потврдио напад на 80 својих супермаркета, док је „Монопри“ објавио да је погођено око пет одсто његове мреже од приближно 490 продавница. Напад је потврдила и компанија „Коператив У“, а њен извршни директор Доминик Шелхер описао га је као „невиђен“ и упозорио да је ријеч о нападу на системе кључне за очување хране и функционисање снабдијевања.
Штета се, истичу трговци, мјери десетинама милиона евра, што представља само вриједност бачене хране, без урачунатих других трошкова које ће компаније имати да би осигурале несметан рад.
У „Интермаршеу“ процјењују, међутим, да би губици на нивоу цијеле Француске само за један дан могли да достигну тај износ. Продавнице морају да баце велике количине меса, млијечних производа, смрзнуте хране и осталих производа који више не задовољавају прописане стандарде хладног ланца.
За трговце би додатни проблем могло да представља осигурање, јер неке полисе не покривају овакву врсту инцидента.
Истиче се да су француске власти утврдиле да је напад повезан са рањивошћу у софтверу данске компаније „Данфос“, чији се систем користи за управљање расхладном опремом.
Како је објашњено, такви системи омогућавају централизовано управљање фрижидерима и замрзивачима у цијелој продавници, а сервисери могу да им приступе путем интернета.
„Данфос“ је потврдио инциденте у Француској и навео да су погођени уређаји користили застарјели софтвер, те да је та компанија већ дуже вријеме препоручивала корисницима да редовно ажурирају софтвер и старе системе замијене новијом опремом.
Компанија за сајбер-безбједност „Клароти“ још је у августу објавила анализу рањивости једног од „Данфосових“ контролера, у којој су наведени безбједносни пропусти који су потенцијално омогућавали заобилажење провјере идентитета и извршавање кода на компромитованим уређајима.
Могу се чути и оцјене да овај напад указује на нове проблеме за малопродају и индустрију. Фрижидери, замрзивачи, клима-уређаји, производне линије и друга опрема која је некада радила изоловано данас је све чешће повезана са интернетом ради даљинског праћења и одржавања. То повећава продуктивност, али истовремено отвара могућност да хакерски напади изазову физичку штету, а не само губитак података или прекид рада рачунарских система.
Истиче се да су у овом случају посљедице биле промјена температуре и уништавање хране, а према информацијама из париског тужилаштва, дошло је и до избијања пожара.
Истрага би требало да утврди повезаност напада са сваким појединачним случајем штете.
Француска провјерава да ли би се напад могао проширити Европом, а власти истовремено сарађују са другим европским државама како би утврдиле да ли и друге компаније користе исте рањиве системе.
Стручњак из француске компаније за сајбер-безбједност „Секојa“ навео је да су инциденти забиљежени и у Шпанији, Португалији, Пољској, Њемачкој и Белгији. Француске власти због тога покушавају да идентификују и друге компаније које користе погођене системе како би их упозориле прије могућих нових напада.
Медији подсјећају да је сличан инцидент забиљежен и крајем љета у САД, гдје су проблеми са расхладним системима у десетак продавница у америчким војним базама такође довели до губитка хране.
Истрага о нападу у Француској и даље траје, а засад није познато ко стоји иза њега нити који је био мотив.
Пратите нас на нашој Фејсбук и Инстаграм страници и X налогу.